Ravie Lakshmanan14 de abril de 2026Vulnerabilidad/Seguridad de Red Una vulnerabilidad de seguridad crítica que afecta MostrarDocun servicio de colaboración y gestión de documentos popular en China, ha sido objeto de explotación activa en la naturaleza. La vulnerabilidad en cuestión es CVE-2025-0520 (también conocido como CNVD-2020-26585), que tiene una puntuación CVSSSeguir leyendo

Ravie Lakshmanan13 de abril de 2026Inteligencia de amenazas/malware Los bancos e instituciones financieras de países latinoamericanos como Brasil y México han seguido siendo el objetivo de una familia de malware llamada JanelaRAT. JanelaRAT, una versión modificada de BX RAT, es conocida por robar datos financieros y de criptomonedas asociados conSeguir leyendo

Ravie Lakshmanan13 de abril de 2026Cibercrimen/Inteligencia sobre amenazas La Oficina Federal de Investigaciones (FBI) de EE. UU., en asociación con la Policía Nacional de Indonesia, ha desmantelado la infraestructura asociada con una operación de phishing global que aprovechó un conjunto de herramientas disponible en el mercado llamado W3LL para robarSeguir leyendo

Ravie LakshmananApr 13, 2026Cybersecurity / Hacking Monday is back, and the weekend’s backlog of chaos is officially hitting the fan. We are tracking a critical zero-day that has been quietly living in your PDFs for months, plus some aggressive state-sponsored meddling in infrastructure that is finally coming to light. It is one ofSeguir leyendo

Anthropic restringió su modelo Mythos Preview la semana pasada después de que encontró y explotó de forma autónoma vulnerabilidades de día cero en todos los principales sistemas operativos y navegadores. Wendi Whitmore, de Palo Alto Networks, advirtió que capacidades similares están a semanas o meses de proliferar. El Informe sobreSeguir leyendo

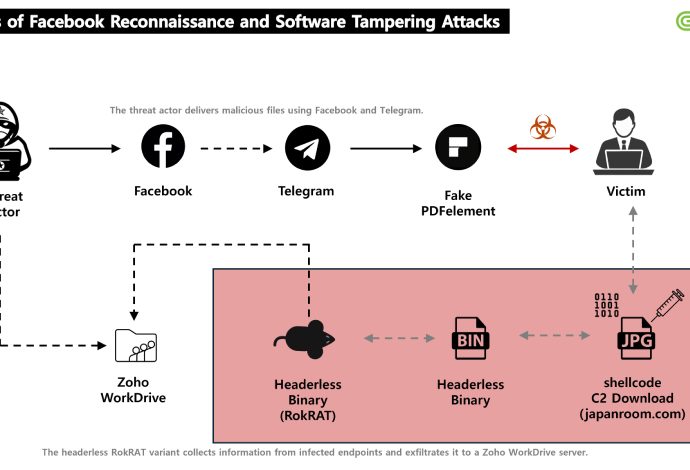
Ravie Lakshmanan13 de abril de 2026Ingeniería Social / Inteligencia de Amenazas El grupo de hackers norcoreano rastreado como APT37 (también conocido como ScarCruft) ha sido atribuido a una nueva campaña de ingeniería social de múltiples etapas en la que actores de amenazas se acercaron a objetivos en Facebook y losSeguir leyendo

OpenAI reveló un flujo de trabajo de GitHub Actions utilizado para firmar sus aplicaciones macOS, que descargó la biblioteca maliciosa Axios el 31 de marzo, pero señaló que ningún dato del usuario ni sistema interno se vio comprometido. «Por precaución, estamos tomando medidas para proteger el proceso que certifica queSeguir leyendo

Ravie Lakshmanan12 de abril de 2026Vulnerabilidad/Seguridad de endpoints Adobe ha lanzado actualizaciones de emergencia para corregir una falla de seguridad crítica en Acrobat Reader que ha sido explotada activamente en la naturaleza. La vulnerabilidad, asignada al identificador CVE. CVE-2026-34621tiene una puntuación CVSS de 8,6 sobre 10,0. La explotación exitosa deSeguir leyendo

Ravie Lakshmanan12 de abril de 2026Inteligencia de amenazas/malware Actores de amenazas desconocidos comprometieron la CPUID («cpuid[.]com»), un sitio web que aloja herramientas populares de monitoreo de hardware como CPU-Z, HWMonitor, HWMonitor Pro y PerfMonitor, durante menos de 24 horas para servir ejecutables maliciosos para el software e implementar un troyanoSeguir leyendo

La inteligencia nacional húngara, la policía nacional de El Salvador y varios departamentos de policía y de aplicación de la ley de Estados Unidos han sido atribuidos al uso de un sistema de vigilancia de geolocalización global basado en publicidad llamado Webloc. La herramienta fue desarrollada por la empresa israelíSeguir leyendo