Ravie Lakshmanan16 de abril de 2026Botnet / Criptominería Investigadores de ciberseguridad han advertido sobre una campaña maliciosa activa dirigida a la fuerza laboral en la República Checa con una botnet previamente indocumentada denominada mezcla de polvo desde al menos diciembre de 2025. «PowMix emplea intervalos aleatorios de balizas de comandoSeguir leyendo
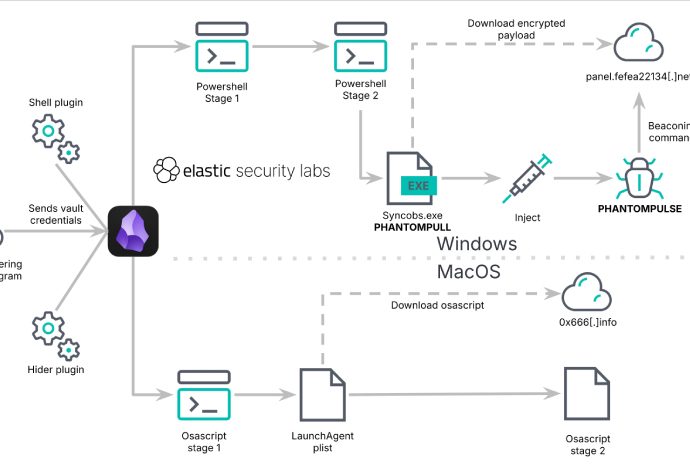
Ravie Lakshmanan16 de abril de 2026Seguridad de aplicaciones/Inteligencia contra amenazas Se ha observado una «novedosa» campaña de ingeniería social que abusa de Obsidian, una aplicación multiplataforma para tomar notas, como vector de acceso inicial para distribuir un troyano de acceso remoto de Windows previamente indocumentado llamado PHANTOMPULSE en ataques dirigidosSeguir leyendo

Las noticias de los piratas informáticos16 de abril de 2026Privacidad de datos/Cumplimiento Un banco aprobó un píxel Taboola. Ese píxel redirigió silenciosamente a los usuarios que iniciaron sesión a un punto final de seguimiento de Temu. Esto ocurrió sin el conocimiento del banco, sin el consentimiento del usuario y sinSeguir leyendo

Ravie LakshmananApr 16, 2026Hacking News / Cybersecurity News You know that feeling when you open your feed on a Thursday morning and it’s just… a lot? Yeah. This week delivered. We’ve got hackers getting creative in ways that are almost impressive if you ignore the whole «crime» part, ancient vulnerabilities somehow still ruiningSeguir leyendo

Las noticias de los piratas informáticos16 de abril de 2026Inteligencia artificial / Seguridad empresarial En 2024, las cuentas de servicio comprometidas y las claves API olvidadas estuvieron detrás del 68% de las infracciones de la nube. No phishing. No contraseñas débiles. Identidades no humanas no administradas que nadie estaba mirando.Seguir leyendo

Ravie Lakshmanan16 de abril de 2026Vulnerabilidad/Seguridad de Red Cisco ha anunciado parches para abordar cuatro fallas de seguridad críticas que afectan los servicios de identidad y los servicios Webex y que podrían resultar en la ejecución de código arbitrario y permitir que un atacante se haga pasar por cualquier usuarioSeguir leyendo

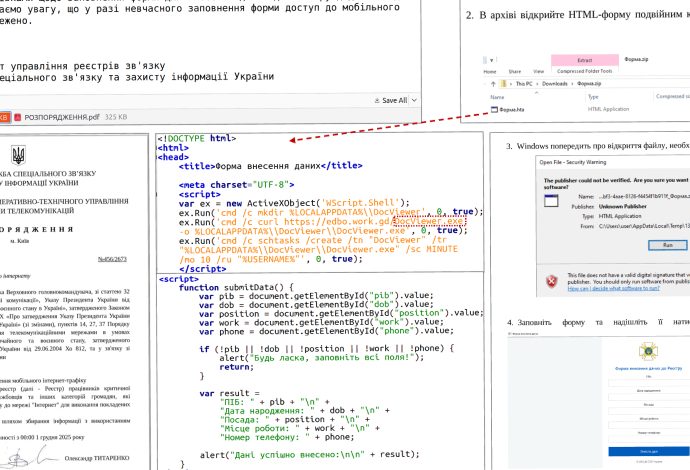
Ravie Lakshmanan16 de abril de 2026Inteligencia de amenazas/malware El Equipo de Respuesta a Emergencias Informáticas de Ucrania (CERT-UA) ha revelado detalles de una nueva campaña que se ha dirigido a gobiernos e instituciones sanitarias municipales, principalmente clínicas y hospitales de emergencia, para entregar malware capaz de robar datos confidenciales deSeguir leyendo

Ravie Lakshmanan15 de abril de 2026Inteligencia contra amenazas/seguridad en la nube Se ha observado que los actores de amenazas utilizan n8n, una popular plataforma de automatización de flujo de trabajo de inteligencia artificial (IA), para facilitar campañas de phishing sofisticadas y entregar cargas útiles maliciosas o dispositivos de huellas dactilaresSeguir leyendo

Ravie Lakshmanan15 de abril de 2026Vulnerabilidad/violación de datos Una serie de vulnerabilidades críticas que afectan a los productos de Adobe, Fortinet, Microsoft y SAP han ocupado un lugar central en los lanzamientos del martes de parches de abril. Encabezando la lista se encuentra una vulnerabilidad de inyección SQL que afectaSeguir leyendo

Ravie Lakshmanan15 de abril de 2026Seguridad web/vulnerabilidad Una falla de seguridad crítica recientemente revelada que afecta a nginx-ui, una herramienta de administración de Nginx de código abierto basada en web, ha sido objeto de explotación activa en la naturaleza. La vulnerabilidad en cuestión es CVE-2026-33032 (puntuación CVSS: 9,8), una vulnerabilidadSeguir leyendo