Ravie Lakshmanan17 de mayo de 2026Seguridad/vulnerabilidad del servidor Una falla de seguridad recientemente revelada que afecta a NGINX Plus y NGINX Open ha sido explotada activamente en la naturaleza, días después de su divulgación pública, según VulnCheck. La vulnerabilidad, rastreada como CVE-2026-42945 (puntaje CVSS: 9.2), es un desbordamiento del búferSeguir leyendo
Ravie Lakshmanan17 de mayo de 2026Violación de datos/Cibercrimen Grafana ha revelado que una «parte no autorizada» obtuvo un token que les otorgaba la posibilidad de acceder al entorno GitHub de la empresa y descargar su código base. «Nuestra investigación ha determinado que no se accedió a datos o información personalSeguir leyendo

Ravie Lakshmanan16 de mayo de 2026Vulnerabilidad/Seguridad del sitio web Una vulnerabilidad de seguridad crítica que afecta a la Constructor de embudos El complemento para WordPress ha sido objeto de explotación activa en la naturaleza para inyectar código JavaScript malicioso en las páginas de pago de WooCommerce con el objetivo deSeguir leyendo

Ravie Lakshmanan15 de mayo de 2026Botnet/Inteligencia sobre amenazas El grupo de hackers patrocinado por el estado ruso conocido como Turla ha transformado su puerta trasera personalizada Kazuar en una botnet modular peer-to-peer (P2P) diseñada para un acceso sigiloso y persistente a hosts comprometidos. Se considera que Turla, según la AgenciaSeguir leyendo

Ravie Lakshmanan15 de mayo de 2026Vulnerabilidad / Seguridad de la IA Investigadores de ciberseguridad han revelado un conjunto de cuatro fallas de seguridad en OpenClaw que podrían encadenarse para lograr robo de datos, escalada de privilegios y persistencia. Las vulnerabilidades, denominadas colectivamente Cadena de garras de Cyera, puede permitir queSeguir leyendo

OpenAI ha revelado que dos de los dispositivos de sus empleados en su entorno corporativo se vieron afectados por el ataque a la cadena de suministro Mini Shai-Hulud en TanStack, pero señaló que ningún dato de usuario, sistemas de producción o propiedad intelectual se vieron comprometidos o modificados de maneraSeguir leyendo

Las noticias de los piratas informáticos15 de mayo de 2026Seguridad de endpoints/detección de amenazas En Su mayor riesgo de seguridad no es el malware: es aquello en lo que ya confíapresentamos un argumento simple: la actividad más peligrosa dentro de la mayoría de las organizaciones ya no parece un ataque.Seguir leyendo

Ravie Lakshmanan15 de mayo de 2026Microsoft / Vulnerabilidad Microsoft ha revelado una nueva vulnerabilidad de seguridad que afecta a las versiones locales de Exchange Server y que, según dijo, ha sido objeto de explotación activa en la naturaleza. La vulnerabilidad, rastreada como CVE-2026-42897 (Puntuación CVSS: 8,1), se ha descrito comoSeguir leyendo

Ravie Lakshmanan15 de mayo de 2026Vulnerabilidad / Robo de credenciales La Agencia de Seguridad de Infraestructura y Ciberseguridad de EE. UU. (CISA) el jueves agregado una vulnerabilidad recientemente revelada que afecta al controlador Cisco Catalyst SD-WAN en su catálogo de vulnerabilidades explotadas conocidas (KEV), lo que requiere que las agenciasSeguir leyendo

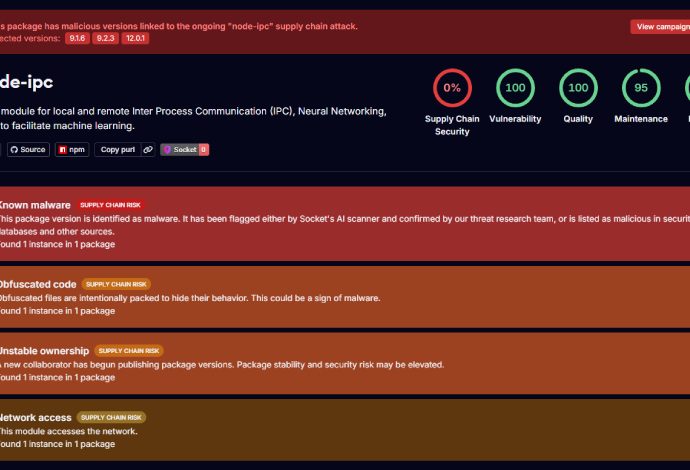
Los investigadores de ciberseguridad están haciendo sonar la alarma sobre lo que se ha descrito como «actividad maliciosa» en las versiones recientemente publicadas de node-ipc. De acuerdo a Enchufe y PasoSeguridadse han creado tres versiones diferentes del paquete npm confirmado tan malicioso – nodo-ipc@9.1.6 nodo-ipc@9.2.3 nodo-ipc@12.0.1 «Los primeros análisis indicanSeguir leyendo