Ravie Lakshmanan26 de mayo de 2026Inteligencia de vulnerabilidades/amenazas Un fallo de seguridad de alta gravedad ya parcheado que afecta al conocimiento digital Entregar conocimientoun sistema de gestión de aprendizaje (LMS) popular en Japón, se aprovechó como día cero para entregar el shell web de Godzilla y, en última instancia, facilitarSeguir leyendo

Pregúntele a un profesional de la ciberseguridad sobre la detección y respuesta de red (NDR) y es posible que aún escuche «ruidoso» y «demasiados datos». Pero pregúntele a los equipos que ejecutan NDR que incluye capacidades de IA agente y escuchará que en realidad la están usando para detectar amenazasSeguir leyendo

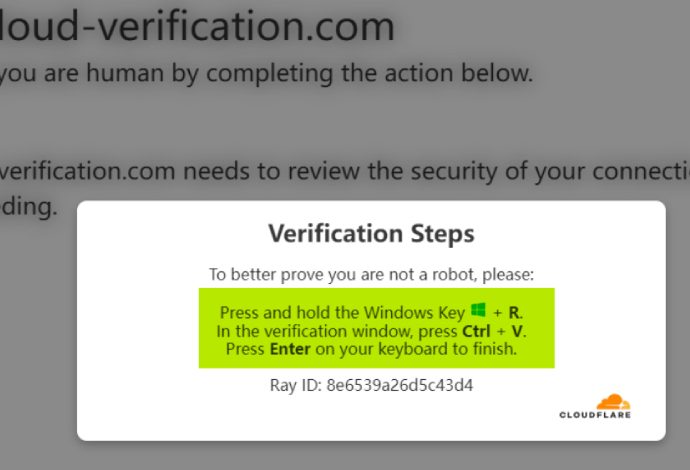
Ravie Lakshmanan25 de mayo de 2026Vulnerabilidad/Seguridad Web Los actores de amenazas están explotando una falla de seguridad crítica recientemente revelada en Ghost CMS para inyectar código JavaScript malicioso con el objetivo de impulsar los ataques ClickFix. Según QiAnXin XLab, la actividad implica la explotación de CVE-2026-26980 (Puntuación CVSS: 9,4), unSeguir leyendo

Ravie Lakshmanan25 de mayo de 2026Seguridad de endpoints/Inteligencia contra amenazas Investigadores de ciberseguridad han arrojado luz sobre un malware multiplataforma llamado remotoPE que ha sido utilizado por el Grupo Lazarus, vinculado a Corea del Norte, en ataques dirigidos a organizaciones financieras y de criptomonedas. RemotePE, según Fox-IT, filial del grupoSeguir leyendo

Una nueva campaña coordinada de ataque a la cadena de suministro de software entre ecosistemas se ha dirigido a npm, PyPI y Crates.io para distribuir malware de robo de credenciales. La campaña, cuyo nombre en clave Trampaabarca más de 34 paquetes maliciosos en más de 384 versiones. La actividad másSeguir leyendo

Ravie Lakshmanan23 de mayo de 2026Malware/DevSecOps Una nueva campaña de ataque «coordinada» a la cadena de suministro ha afectado a ocho paquetes en empaquetador incluido código malicioso diseñado para ejecutar un binario de Linux recuperado de una URL de versiones de GitHub. «Aunque los paquetes afectados eran todos paquetes deSeguir leyendo

Ravie Lakshmanan23 de mayo de 2026Cadena de suministro de software / DevSecOps GitHub ha implementado nuevos controles para npm para mejorar la seguridad de la cadena de suministro de software, brindando a los mantenedores la capacidad de aprobar explícitamente una versión antes de que los paquetes estén disponibles públicamente paraSeguir leyendo

Ravie Lakshmanan23 de mayo de 2026Inteligencia artificial / Vulnerabilidad Antrópico el viernes revelado que el Proyecto Glasswing ha ayudado a descubrir más de 10.000 vulnerabilidades de gravedad alta o crítica en algunos de los software más «sistémicamente» importantes en todo el mundo desde que se puso en marcha la iniciativaSeguir leyendo

Ravie Lakshmanan23 de mayo de 2026Ataque a la cadena de suministro/malware Los investigadores de ciberseguridad han señalado una nueva campaña de ataque a la cadena de suministro de software que se ha dirigido a múltiples paquetes PHP pertenecientes a Laravel-Lang para ofrecer un marco integral de robo de credenciales. LosSeguir leyendo