Ravie Lakshmanan09 de junio de 2026Cadena de suministro de software/seguridad de IA Microsoft confirmó el lunes que eliminó temporalmente algunos repositorios de GitHub en respuesta a un reciente incidente de seguridad que llevó a que 73 de sus proyectos de código abierto se vieran comprometidos para inyectar un ladrón deSeguir leyendo

La campaña de la cadena de suministro de Miasma ha provocado una nueva ola de ataques llamada infiernoesta vez involucrando 37 artefactos de rueda maliciosos en 19 paquetes en el registro Python Package Index (PyPI), mientras los ataques estilo Mini Shai-Hulud continúan refinándose y dividiéndose para apuntar a ecosistemas específicos.Seguir leyendo

Ravie Lakshmanan09 de junio de 2026Vulnerabilidad/Seguridad del navegador Google ha publicado actualizaciones de seguridad para abordar 74 vulnerabilidades, incluida una que ha sido objeto de explotación activa en la naturaleza. La vulnerabilidad de alta gravedad, rastreada como CVE-2026-11645 (Puntuación CVSS: 8,8), se ha descrito como un acceso a memoria fueraSeguir leyendo

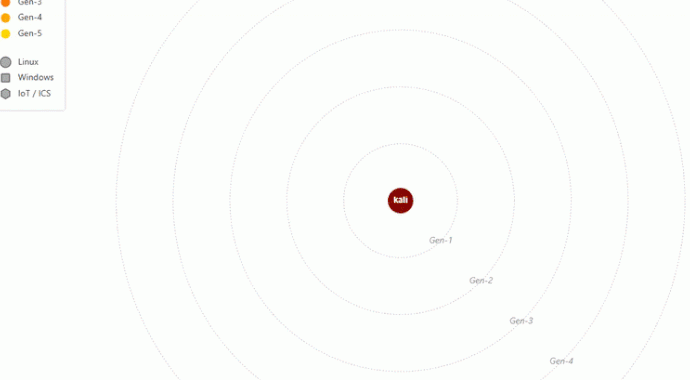
Investigadores de la Universidad de Toronto han construido y probado una prueba de concepto de gusano informático impulsado por IA que utiliza un modelo de lenguaje grande y abierto alojado localmente para razonar su camino a través de una red, generar estrategias de ataque personalizadas para cada objetivo que encuentreSeguir leyendo

Ravie Lakshmanan09 de junio de 2026Vulnerabilidad / Ciberespionaje Dos campañas de ciberataques alineadas con Rusia han seguido explotando una falla de seguridad en WinRAR para atacar a organizaciones ucranianas, casi un año después de que se publicaran parches para la vulnerabilidad. Trend Micro ha atribuido la actividad a Earth DahuSeguir leyendo

Las organizaciones tienen más visibilidad que nunca. Las crecientes pilas de tecnología brindan una mayor cobertura, y los equipos de seguridad de red adoptan cada vez más la inteligencia artificial y la automatización para ayudar con las tareas rutinarias y reducir el esfuerzo manual. Pero persisten los mismos desafíos. LasSeguir leyendo

Un sitio web malicioso puede determinar qué sitios visita y qué aplicaciones abre, utilizando nada más que JavaScript y la sincronización de su SSD. El ataque, denominado HELADAno necesita código nativo, extensión ni solicitud de permiso. Abres la página, dejas la pestaña allí y observa la unidad en busca deSeguir leyendo

Ravie Lakshmanan09 de junio de 2026Vulnerabilidad / Inteligencia Artificial La Agencia de Seguridad de Infraestructura y Ciberseguridad de EE. UU. (CISA) el lunes agregado una falla de alta gravedad que afecta a BerriAI LiteLLM a sus vulnerabilidades explotadas conocidas (KEV) catálogo, citando evidencia de explotación activa. La vulnerabilidad, rastreada comoSeguir leyendo

Swati Khandelwal08 de junio de 2026Linux / Vulnerabilidad Investigadores de seguridad han publicado un exploit detallado y funcional para un kernel de Linux de uso libre que permite a un usuario local sin privilegios escalar a root y salir de un contenedor. La falla, CVE-2026-23111, se encuentra en el códigoSeguir leyendo

Ravie Lakshmanan08 de junio de 2026Software espía/seguridad móvil Meta dijo el lunes que detectó y bloqueó intentos de phishing vinculados al proveedor israelí de software espía NSO Group. Además, el gigante tecnológico dijo que presentará una orden de desacato en un tribunal federal contra la compañía por violar una ordenSeguir leyendo