Los actores de amenazas rusos vinculados recientemente con la explotación de una vulnerabilidad ahora parcheada en Zimbra han sido observado explotando otra vulnerabilidad, esta vez en Microsoft Outlook Web Access (OWA), para apuntar a entidades gubernamentales de EE. UU. y Europa, así como a los sectores de telecomunicaciones, financiero, hoteleroSeguir leyendo

Ravie Lakshmanan30 de julio de 2026Vulnerabilidad/Seguridad de Red La Agencia de Seguridad de Infraestructura y Ciberseguridad de EE. UU. (CISA) el miércoles agregado una falla de seguridad recientemente revelada que afecta el software Cisco Secure Firewall Management Center (FMC) a sus vulnerabilidades explotadas conocidas (KEV) catálogo, tras informes de explotaciónSeguir leyendo

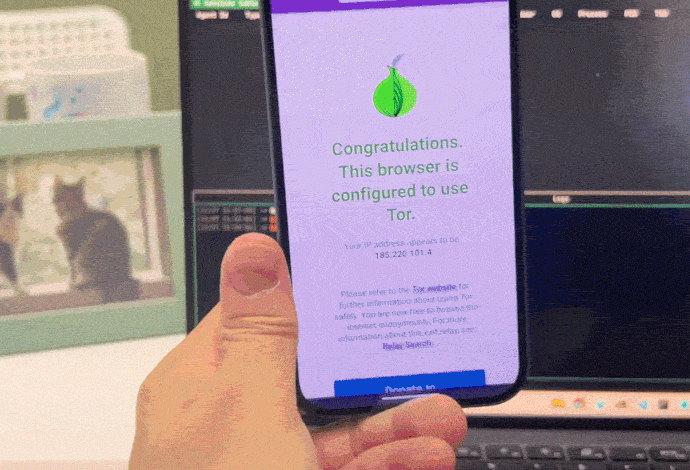
Swati Khandelwal29 de julio de 2026Vulnerabilidad/Seguridad del navegador Nebula Security dice que una falla JIT de Firefox parcheada podría activarse simplemente visitando una página web maliciosa y también se usó para comprometer el navegador Tor. Seguimiento como CVE-2026-10702el error proporciona ejecución de código arbitrario dentro del proceso de renderizado delSeguir leyendo

Investigadores de ciberseguridad han revelado detalles de una campaña de fraude a gran escala que implica la creación de sitios web similares a importantes empresas rusas con el objetivo de desviar fondos de empresas internacionales durante más de nueve años. Según el proveedor ruso de ciberseguridad F6los actores de amenazasSeguir leyendo

Un ciberataque coordinado tuvo como objetivo la tecnología operativa en más de 30 sistemas de agua comunitarios de Minnesota los días 26 y 27 de julio, lo que desencadenó una respuesta de ciberseguridad en todo el estado. Braham, Plymouth, South St. Paul y Maple Plain han descrito públicamente una interrupciónSeguir leyendo

Ravie Lakshmanan29 de julio de 2026Vulnerabilidad/Seguridad Empresarial Broadcom tiene liberado actualizaciones de seguridad para abordar múltiples fallas de seguridad que afectan a VMware ESX, vCenter, Workstation y Fusion, tres de las cuales han sido designadas como críticas en cuanto a su gravedad. El primero de los tres defectos calificados comoSeguir leyendo

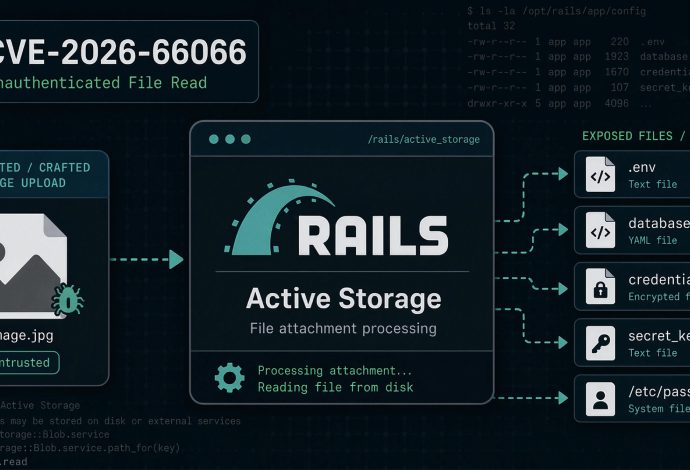
Swati Khandelwal29 de julio de 2026Vulnerabilidad/Seguridad del software Ruby on Rails ha publicado correcciones para una vulnerabilidad crítica de Active Storage que podría permitir a atacantes no autenticados leer archivos arbitrarios de servidores de aplicaciones mediante cargas de imágenes manipuladas. Seguimiento como CVE-2026-66066 (Puntuación CVSS: 9,5), la falla puede exponerSeguir leyendo

Los investigadores de ciberseguridad han señalado una falla de seguridad de máxima gravedad en Ruflóun meta-arnés de agente de código abierto para Anthropic Claude Code y OpenAI Codex, que podría resultar en la ejecución remota de código no autenticado. La vulnerabilidad, rastreada como CVE-2026-59726 (Puntuación CVSS: 10.0), afecta a todasSeguir leyendo

Ravie Lakshmanan29 de julio de 2026Cibercrimen / Aplicación de la ley El Servicio Federal de Seguridad de la Federación Rusa (FSB) dijo el miércoles que acusó al fundador de Telegram, Pavel Durov, de supuestamente facilitar actividades terroristas y de no eliminar información prohibida, en violación de la ley rusa. LaSeguir leyendo