Swati Khandelwal26 de junio de 2026Mensajería segura/Ingeniería social El FBI y CISA actualizaron su advertencia de marzo sobre el phishing de cuentas de Signal de la inteligencia rusa, y los operadores agregaron un paso: ahora convencen a los objetivos para que entreguen su clave de recuperación de respaldo de Signal.Seguir leyendo

Se ha observado una campaña de ciberataque recientemente descubierta que entrega una familia de malware previamente no documentada llamada cargador de tiburones que actúa como un cargador para implementar Cobalt Strike Beacon en hosts comprometidos. Kaspersky, que rastrea la actividad bajo el nombre de HuelgaTiburóndijo que la campaña se haSeguir leyendo

En un nuevo paradigma de seguridad global donde los conflictos se libran tanto en el cielo como en el dominio digital, CIBER-TEC se ha consolidado como un actor fundamental en la vanguardia de la defensa moderna. Bajo la estratégica dirección de su representante legal, Franklin Herrera Suárez, la empresa ha desplegado un arsenalSeguir leyendo

AI agents are moving through enterprise environments, inheriting permissions, traversing systems, and executing decisions at machine speed with minimal oversight. The identity infrastructure built to govern human access wasn’t designed for autonomous actors, and the gap between what enterprises are deploying and what their governance programs actually cover is wideningSeguir leyendo

Ravie Lakshmanan26 de junio de 2026Ciberespionaje/malware Un actor de amenaza persistente avanzada (APT) de habla china ha sido vinculado a una nueva puerta trasera personalizada llamada TinyRCT como parte de ataques cibernéticos dirigidos a entidades gubernamentales e infraestructura crítica en el sudeste asiático. La actividad, particularmente dirigida a empresas estatalesSeguir leyendo

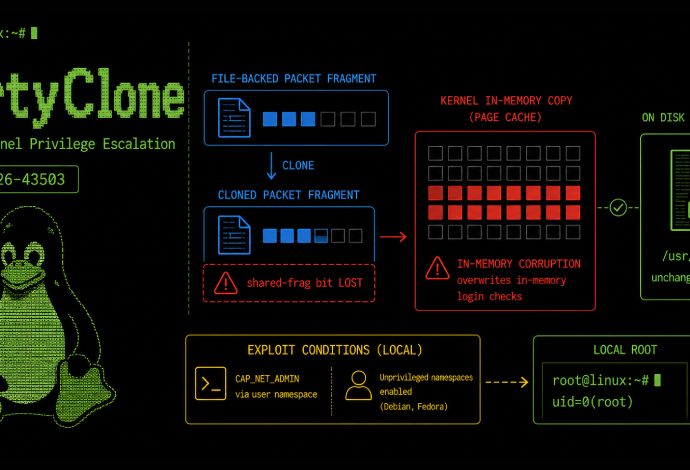
Swati Khandelwal26 de junio de 2026Linux / Vulnerabilidad clon sucio es una nueva escalada de privilegios del kernel de Linux en el Frag sucio familia. JFrog Security Research publicó un tutorial funcional para detectar la falla el 25 de junio, la primera demostración pública de esta variante. Seguimiento como CVE-2026-43503Seguir leyendo

Ravie Lakshmanan26 de junio de 2026Vulnerabilidad/Seguridad del software La Agencia de Seguridad de Infraestructura y Ciberseguridad de EE. UU. (CISA) el jueves agregado una vulnerabilidad crítica de ejecución remota de código que afecta al software empresarial PTC Windchill PDMlink y PTC FlexPLM de gestión de datos de productos (PDM) ySeguir leyendo

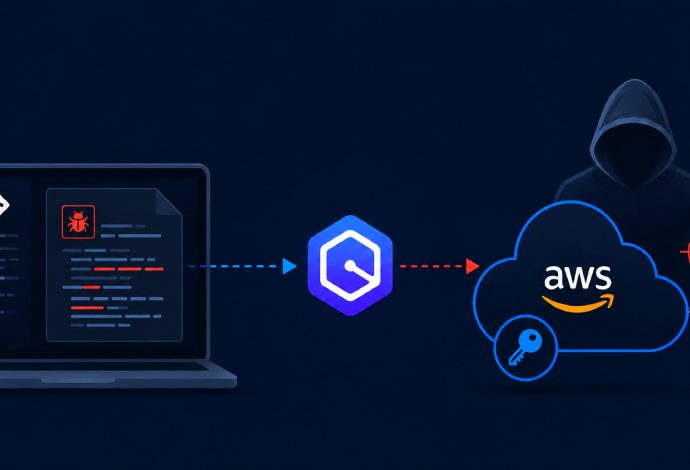
Swati Khandelwal26 de junio de 2026Seguridad/vulnerabilidad de la IA Una falla de alta gravedad en Amazon Q Developer permitió que un repositorio malicioso ejecutara comandos y robara las credenciales de la nube de un desarrollador. El camino fue corto: un desarrollador abre el repositorio, confía en el espacio de trabajoSeguir leyendo

Swati Khandelwal26 de junio de 2026Linux / Vulnerabilidad Una falla en el subsistema de control de tráfico del kernel de Linux puede permitir que un usuario local sin privilegios obtenga root en los sistemas afectados. CVE-2026-46331apodado «pedit VACA,» es una escritura fuera de límites en la acción de edición deSeguir leyendo