Open Source had a great childhood. For two decades it got to be a kid. It ran around barefoot, gave everything away, trusted strangers, and never once thought about who was watching. It ran the kind of lemonade stand that took IOUs from anyone who wandered up — take whatSeguir leyendo
El grupo chino de cibercrimen conocido como Zorro plateado Se ha observado el uso de nuevos controladores como parte de ataques BYOVD (traiga su propio controlador vulnerable) dirigidos a una organización japonesa en el sector de fabricación industrial para, en última instancia, entregar ValleyRAT (también conocido como Winos 4.0) paraSeguir leyendo

Ravie LakshmananJul 30, 2026Hacking News / Cybersecurity News A lot of security still comes down to trusting the wrong screen. This week, that screen might be a login page, an install guide, a recruiter call, or a familiar service behaving slightly wrong. Behind it: reused credentials, exposed systems, quiet loaders,Seguir leyendo

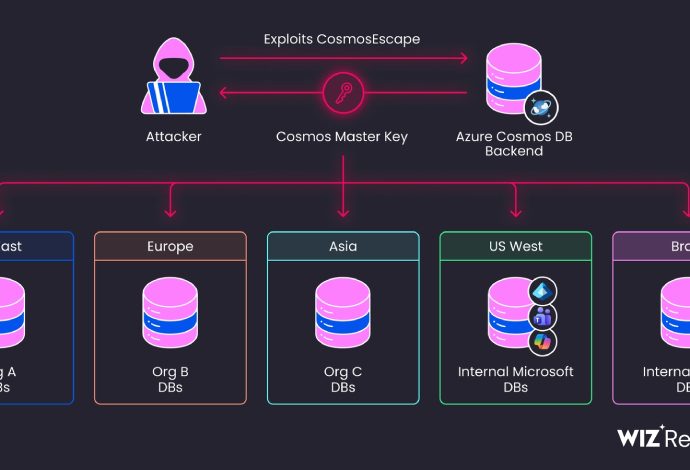
Swati Khandelwal30 de julio de 2026Vulnerabilidad / Seguridad en la Nube Una vulnerabilidad ahora parcheada en Azure Cosmos DB podría haber permitido que un atacante escapara del entorno limitado de consultas Gremlin del servicio y obtuviera acceso completo de lectura y escritura a las bases de datos de todos losSeguir leyendo

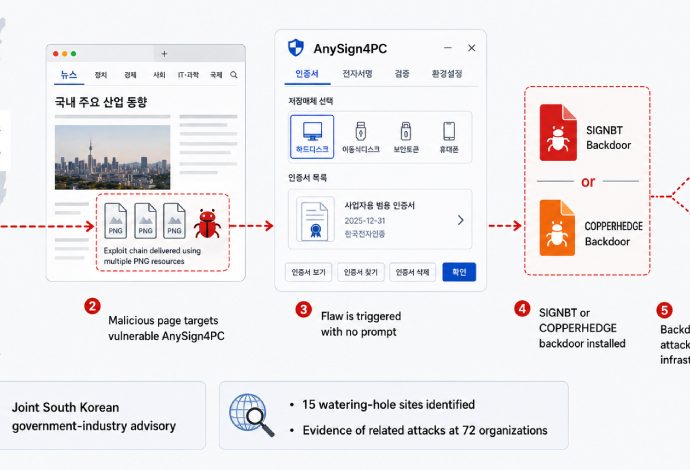
Las autoridades de Corea del Sur y cuatro empresas de seguridad han revelado una campaña patrocinada por el Estado que comprometió sitios web nacionales confiables. Los atacantes utilizaron esos sitios para explotar el software de seguridad financiera instalado localmente e infectar a los visitantes específicos con SIGNBT o Cobertura deSeguir leyendo

Los actores de amenazas rusos vinculados recientemente con la explotación de una vulnerabilidad ahora parcheada en Zimbra han sido observado explotando otra vulnerabilidad, esta vez en Microsoft Outlook Web Access (OWA), para apuntar a entidades gubernamentales de EE. UU. y Europa, así como a los sectores de telecomunicaciones, financiero, hoteleroSeguir leyendo