
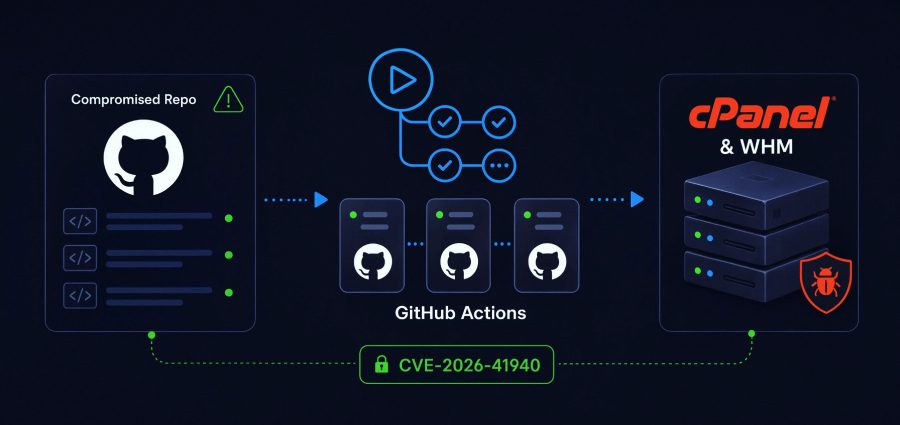
Los investigadores de ciberseguridad han arrojar luz en una campaña a gran escala que se ha convertido repositorios de GitHub comprometidos en una infraestructura de ataque distribuida diseñada para atacar instancias de cPanel y WebHost Manager (WHM). La actividad involucra versiones de desarrollo maliciosas de Packagist que abarcan 10 paquetesSeguir leyendo

RefluXFSun nuevo Fallo del kernel de Linux divulgado el 22 de julio y rastreado como CVE-2026-64600permite a un usuario local sin privilegios sobrescribir archivos propiedad de root en un sistema de archivos XFS y obtener acceso de root persistente. Qualys dijo que las instalaciones predeterminadas de Red Hat Enterprise LinuxSeguir leyendo

Ravie Lakshmanan23 de julio de 2026Vulnerabilidad/Seguridad de Red Punto de control tiene liberado actualizaciones de seguridad para abordar múltiples vulnerabilidades que afectan los productos de administración de seguridad y administración de dominios múltiples (MDSM), incluida una falla crítica que ha surgido bajo explotación activa en la naturaleza. La falla deSeguir leyendo

A partir del 27 de julio de 2026, GitHub reducirá los pagos públicos de recompensas por errores al menos a la mitad en cada nivel de gravedad. Los hallazgos críticos bajarán de $20,000-$30,000+ a $10,000 fijos, mientras que su nivel VIP permanente solo por invitación pagará $30,000 o más. LosSeguir leyendo

La compañía neerlandesa Rituals acaba de confirmar un ciberataque que ha comprometido datos personales de parte de su base de clientes en Europa. Además de estos datos, se habrían expuesto elementos vinculados al comportamiento del usuario con la propia marca, como preferencias de tienda y características de las cuentas asociadas al programa de fidelización MyRituals.Seguir leyendo

La Agencia de Ciberseguridad y Seguridad de las Infraestructuras (CISA) de Estados Unidos y el Centro Nacional de Ciberseguridad del Reino Unido, junto a otros socios internacionales, han publicado el aviso Defending Against China-nexus Covert Networks of Compromised Devices (Defensa frente a redes encubiertas de dispositivos comprometidos vinculadas a China).El aviso detalla tácticas, técnicas y procedimientos relacionadosSeguir leyendo

El ecosistema del cibercrimen vuelve a enfrentarse a uno de sus propios riesgos: ser víctima de un ataque. El foro Breached, heredero de BreachForums y RaidForums y uno de los puntos de encuentro más activos para ciberdelincuentes, habría sufrido un acceso no autorizado a su infraestructura interna. Según publicaciones detectadas en foros rivales,Seguir leyendo

Zirconite de Negocios, socio comercial autorizado de Iberdrola, habría sufrido una brecha de seguridad y su consiguiente filtración de datos. El actor de amenazas ha filtrado alrededor de 153.000 registros vinculados a contratos de electricidad y gas gestionados por este socio, que asegura en su página web que se trata de «el primer colaboradorSeguir leyendo

Detalles médicos pertenecientes a medio millón de ciudadanos británicos han aparecido a la venta en la plataforma de comercio electrónico Alibaba, según ha confirmado el Gobierno del Reino Unido. La información procede del prestigioso proyecto de investigación UK Biobank, una de las mayores bases de datos biomédicos del mundo. Aunque los listados fueron retirados rápidamenteSeguir leyendo
